每一封電子郵件從寄出到收到,至少經過兩台郵件伺服器:寄件方的負責送出,收件方的負責接收、儲存並等您來取。對企業來說,郵件伺服器還牽動一件很實際的事:網站表單寄出的通知信、公司寄給客戶的報價信,為什麼會掉進垃圾郵件。這篇文章說明郵件伺服器是什麼、SMTP、POP3、IMAP 三個協定各管什麼、自架與代管怎麼選,以及決定郵件送達率的 DNS 設定。本文屬於《伺服器系列》,總覽見〈伺服器是什麼〉。
一、郵件伺服器是什麼?
郵件伺服器(Mail Server)是負責傳送、接收與儲存電子郵件的伺服器程式,在寄件人與收件人之間依照 SMTP、IMAP、POP3 等協定轉送與保管郵件。您在 Outlook 或 Gmail 網頁上看到的信箱,只是介面;信真正存放與流動的地方是郵件伺服器。
一個網域(例如 example.com.tw)要能收信,必須在 DNS 裡用 MX 記錄指定「這個網域的郵件由哪台伺服器接收」;要能順利寄信而不被當成垃圾信,還要再加上三種驗證記錄(第六節)。郵件與 DNS 的關係比多數人想的緊密,換主機或換郵件服務時忘了改 DNS,是公司信箱突然收不到信最常見的原因。
二、一封信的旅程:SMTP、POP3、IMAP 各管什麼
SMTP 負責「送」,IMAP 與 POP3 負責「取」,三者分工明確。以 A 公司寄信給 B 公司為例:
- 寄件端送出(SMTP)寄件人的郵件軟體透過 SMTP(連接埠 587 或 465,需登入)把信交給 A 公司的郵件伺服器。
- 伺服器對伺服器轉送(SMTP)A 的伺服器查 B 網域的 MX 記錄,找到 B 的郵件伺服器,透過 SMTP(連接埠 25)把信送過去。
- 收件端檢查與存放B 的伺服器檢查寄件網域的 SPF、DKIM、DMARC,過濾垃圾信與病毒,通過後存進收件人的信箱。
- 收件人取信(IMAP 或 POP3)收件人的郵件軟體用 IMAP(連接埠 993)或 POP3(連接埠 995)連到 B 的伺服器讀信。
| 協定 | 用途 | 特點 |
|---|---|---|
| SMTP | 寄信、伺服器間轉送 | Simple Mail Transfer Protocol,寄件一律走它 |
| IMAP | 收信 | 信留在伺服器,多裝置同步、資料夾與已讀狀態一致,是今天的預設 |
| POP3 | 收信 | 把信下載到單一裝置後通常從伺服器刪除,適合只有一台電腦收信、伺服器空間很小的情況 |
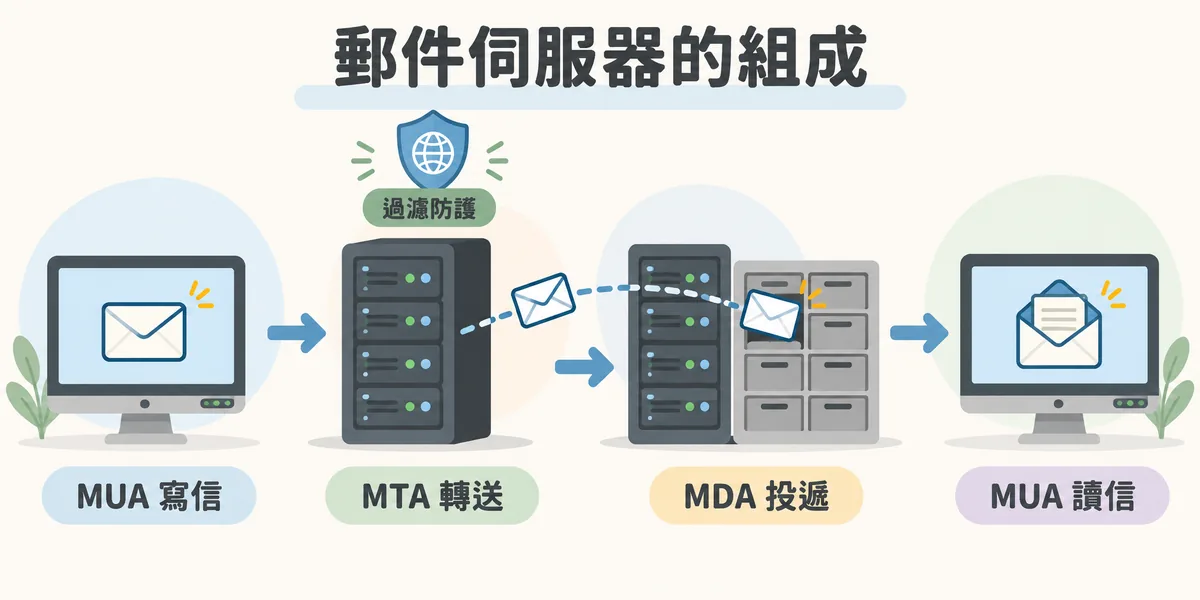
三、郵件伺服器的組成:MTA、MDA、MUA
- MTA(郵件傳輸代理):負責伺服器之間用 SMTP 轉送郵件的程式,例如 Postfix、Exim,是「郵件伺服器」一詞最核心的部分。
- MDA(郵件遞送代理):把 MTA 收到的信放進收件人的信箱、套用過濾規則,例如 Dovecot 同時提供 IMAP 與 POP3 服務。
- MUA(郵件使用者代理):使用者端的郵件軟體或網頁信箱,例如 Outlook、Apple Mail、Thunderbird、Gmail 網頁版。
- 過濾與防護:垃圾信過濾(SpamAssassin、Rspamd)、病毒掃描、速率限制,通常掛在 MTA 前後。
四、常見的郵件伺服器軟體與服務
- Postfix:Linux 上最普及的 MTA,安全、設定清楚,多數自架方案的基礎。
- Exim:設定彈性極高,cPanel 主機預設使用。
- Sendmail:歷史最悠久的 MTA 之一,歷史意義大於現役使用,新環境已少採用。
- Dovecot:提供 IMAP 與 POP3 的收信端,幾乎總是和 Postfix 或 Exim 搭配。
- Microsoft Exchange Server:企業內部郵件與行事曆整合方案,與 Outlook、Active Directory 深度整合。
- 代管服務:Google Workspace、Microsoft 365,以及虛擬主機附贈的郵件功能;企業不用碰伺服器,按帳號月費付費。
五、自架還是代管?
對多數中小企業,代管是唯一合理的選擇;自架郵件伺服器的難點不在裝起來,而在寄得出去、收得進來、擋得住攻擊。
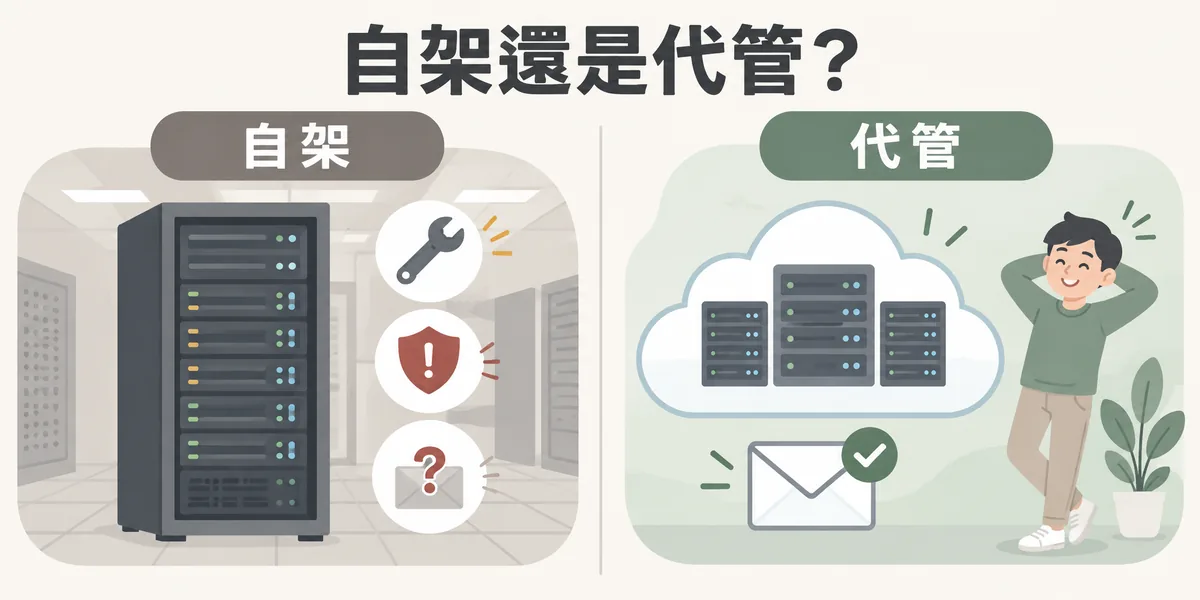
- 送達率:新 IP 沒有寄信信譽,Gmail、Outlook 很容易把您的信歸為垃圾信;代管服務用的是長期維護信譽的 IP 群。
- 安全與維護:郵件伺服器是暴力破解、開放轉送與釣魚攻擊的主要目標,需要持續更新與監控。
- 可用性:伺服器一停,信件可能退回或延遲數小時;代管服務有多機備援。
- 適合自架的情況:有法規要求郵件必須留在自有機房、已有專職 IT 團隊、或需要與內部系統深度整合的組織。
虛擬主機附贈的郵件功能是介於兩者之間的選項:不用自己維護,但和網站共用同一台主機與 IP,網站流量大或被攻擊時郵件也受影響,且容量與送達率通常不如專業郵件服務;主機方案的取捨見〈虛擬主機是什麼〉。
六、送達率的關鍵:SPF、DKIM、DMARC
收件伺服器判斷一封信是不是偽造的,靠寄件網域在 DNS 上公告的三種記錄;Google 與 Yahoo 自 2024 年 2 月起要求大量寄件者必須同時設定三者(一般寄件者至少要有 SPF 或 DKIM),Gmail 並自 2025 年 11 月起加強執行,不合規的信件可能被暫時或永久拒收。
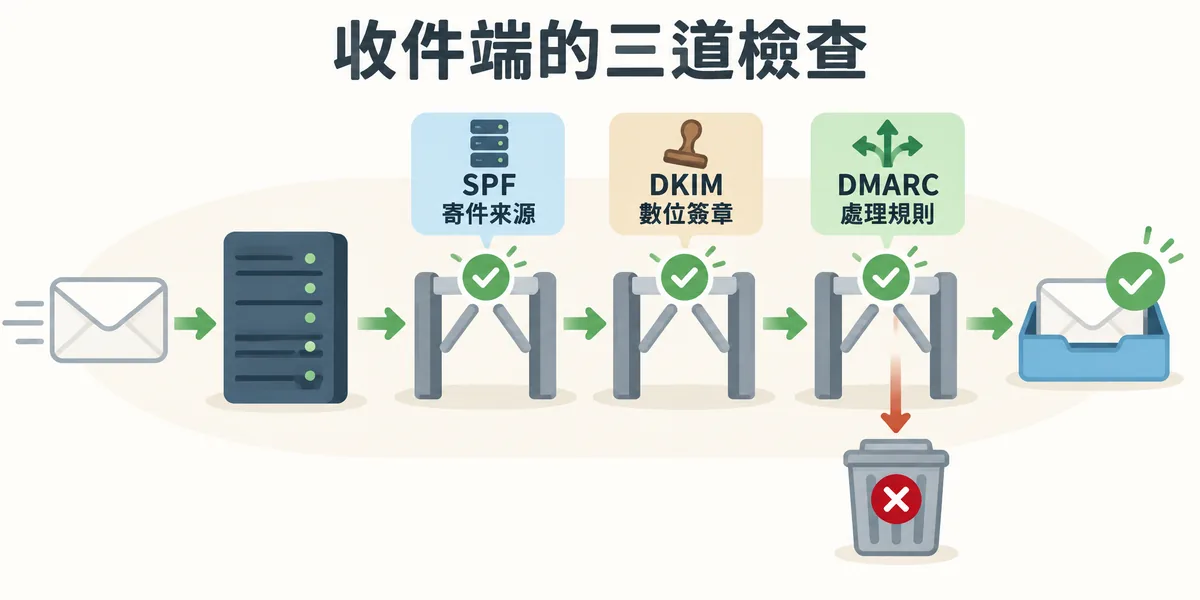
- SPF:在 DNS 宣告「哪些伺服器有權替我的網域寄信」,收件端比對寄件 IP 是否在名單內。
- DKIM:寄件伺服器對信件加上數位簽章,收件端用 DNS 上的公開金鑰驗證信件沒被竄改。
- DMARC:告訴收件端 SPF 或 DKIM 驗證失敗時怎麼處理(放行、隔離、拒收),並把報告寄回給您,讓您知道有沒有人冒用網域寄信。
三者都是 DNS 的 TXT 記錄,設定方式與 MX、BIMI 等郵件相關記錄,統一整理在〈DNS 是什麼〉,本文不重複;DNS 伺服器本身的角色見〈DNS 伺服器是什麼〉。
七、網站表單寄信為什麼會進垃圾桶
網站的詢價或聯絡表單送出後會寄一封通知信給您,這封信是網站程式透過郵件伺服器寄的,它掉進垃圾桶或根本沒收到,原因幾乎都在寄件方式。本站(newscan.com.tw)的詢價表單也是這樣運作,寄件位址固定用本站網域的信箱,多年下來歸納出四個原則:
- 寄件人用自己網域的信箱:表單程式若把「寄件人」填成訪客的 Gmail 位址,等於冒用 Gmail 寄信,SPF 與 DMARC 一定過不了;正確做法是寄件人用您網域的信箱,訪客信箱放在回覆位址。
- 透過 SMTP 認證寄信,不用主機的 mail() 直送:用帳號密碼登入自己的郵件伺服器或代管服務寄出,信譽與簽章才會正確。
- 網域要有 SPF、DKIM、DMARC:沒有這三項,表單通知信在 Gmail 收件端的命運就是垃圾桶。
- 寄到公司信箱後再轉寄:把通知信直接寄到個人 Gmail 常被過濾;寄到公司網域信箱,再由信箱規則轉寄,成功率高得多。
表單本身怎麼設計才能提高詢問率、減少垃圾訊息,見〈聯絡表單怎麼設計〉與〈垃圾訊息機器人防護〉。
八、結論
郵件伺服器用 SMTP 送信、用 IMAP 或 POP3 讓您取信,由 MTA、MDA、MUA 三種角色組成;中小企業應選代管服務,把心力放在 DNS 上的 SPF、DKIM、DMARC 三項記錄。網站表單寄不出去或進垃圾桶,多半是寄件人位址與這三項記錄的問題,而不是郵件伺服器壞了。整體伺服器架構的位置,見〈伺服器是什麼〉。
九、常見問答 FAQ
郵件伺服器是什麼?
SMTP、POP3、IMAP 有什麼不同?
公司要自己架郵件伺服器嗎?
SPF、DKIM、DMARC 是什麼?一定要設嗎?
網站表單寄出的信為什麼收不到或進垃圾桶?
參考來源
- Google Workspace 管理員說明,〈電子郵件寄件者指南〉,Google 官方說明。
- Google Workspace 管理員說明,〈電子郵件寄件者指南常見問題〉,Google 官方說明。
- Yahoo,〈Sender Best Practices〉,Yahoo Sender Hub,2024。
- IETF,〈RFC 5321: Simple Mail Transfer Protocol〉,IETF,2008。
- IETF,〈RFC 7489: Domain-based Message Authentication, Reporting, and Conformance (DMARC)〉,IETF,2015。
- Postfix,〈Postfix Documentation〉,Postfix 官方文件。
- 新視野網頁設計,〈什麼是網域名稱系統(DNS)?〉,本站自有內容。
Google 對寄件者的要求依撰寫時查閱的官方說明整理;第七節為本站自身詢價表單的寄信設定經驗,不涉及客戶資料。
